


Aktuellt
Cyberangrepp mot uppkopplade frys- och kylsystem
Nationellt cybersäkerhetscenter (NCSC) följer de incidenter som har drabbat frys- och kylsystem inom dagligvaruhandeln. Centret är i kontakt med drabbade verksamheter och har också utbyte med sin motsvarigheter i flera nordiska och andra europeiska l...
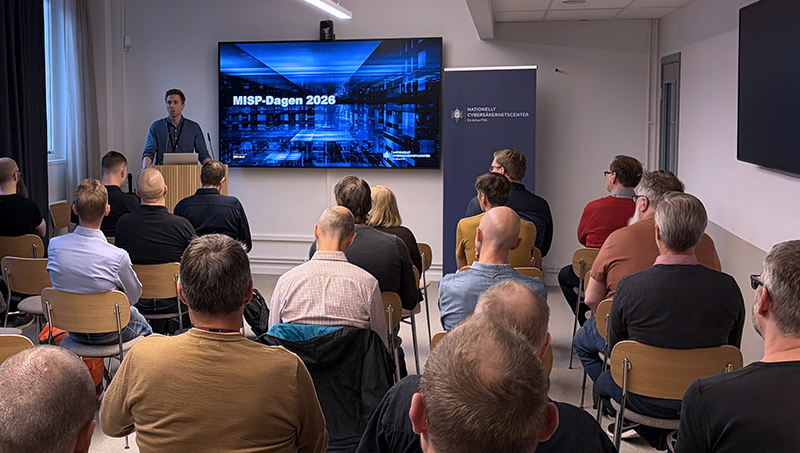
Erfarenhetsutbyte för att omsätta cyberhotsinformation i praktiken
Den 14 oktober samlades deltagare från olika sektorer och organisationer i NCSC:s lokaler i Stockholm för en halvdag med fokus på kunskapsdelning och erfarenhetsutbyte kring MISP (Malware Information Sharing Platform).
Kritiska sårbarheter i PHP kräver skyndsam åtgärd
Två kritiska sårbarheter har upptäckts i PHP, ett programmeringsspråk som används i webbplatser och webbaserade tjänster. Säkerhetsbristerna kan i värsta fall göra det möjligt för angripare att köra skadlig kod på drabbade system.
Snabb mobilisering mot AI-drivna cyberhot
Under sex månader har myndigheter, näringsliv, forskning och försvar samverkat i ett gemensamt projekt för att möta cyberhot som drivs av AI. Det har lett fram till en arbetsmodell som visar att Sverige snabbt kan mobilisera rätt kompetens när ett ny...
Nationellt cybersäkerhetscenters namn används i nätfiskekampanj
Just nu utnyttjas namnet Nationellt cybersäkerhetscenter i en nätfiskekampanj. E-postmeddelanden skickas där mottagaren påstås få en ”officiell varning från rätten” och uppmanas att svara inom 24 timmar.