Erfarenhetsutbyte för att omsätta cyberhotsinformation i praktiken
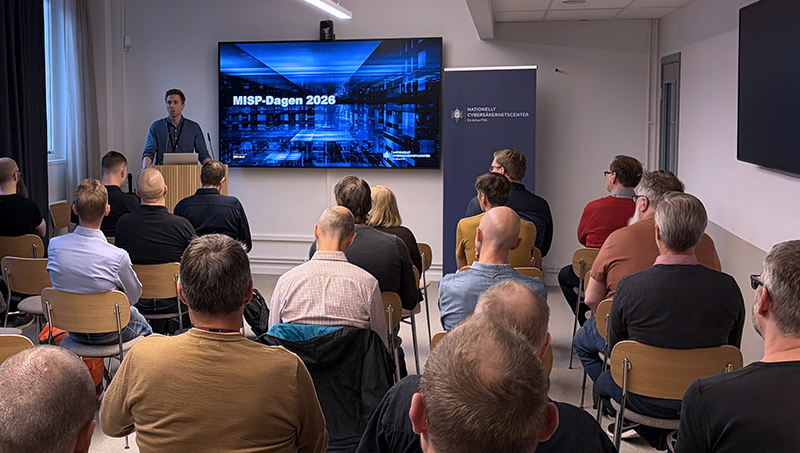
Den 14 oktober samlades deltagare från olika sektorer och organisationer i NCSC:s lokaler i Stockholm för en halvdag med fokus på kunskapsdelning och erfarenhetsutbyte kring MISP (Malware Information Sharing Platform).
Deltagarna fick ta del av praktiska tips, tekniska lösningar och verksamhetsnära exempel på hur cyberhotsinformation kan delas, hanteras och användas mer effektivt för att skapa större nytta i den egna organisationen.
Under dagen diskuterades både operativa och strategiska aspekter av informationsdelning. Samtalen kretsade bland annat kring hur trösklarna för delning kan sänkas, hur användningen av information i MISP kan öka och hur organisationer kan utveckla sina processer för att omsätta cyberhotsinformation till konkreta åtgärder och stärkt cybersäkerhet.
Ett återkommande tema var hur så kallade IOC:er (Indicators of Compromise) kan omsättas till operativa resultat. IOC:er är tekniska indikatorer som kan signalera att ett system har utsatts för eller komprometterats av ett cyberangrepp, exempelvis skadliga IP-adresser, domännamn eller filsignaturer. Genom att dela och använda sådana indikatorer kan organisationer snabbare upptäcka, analysera och hantera cyberhot.
Del av ett långsiktigt arbete för ökad samverkan
MISP-dagen är en del av NCSC:s långsiktiga arbete för att stärka Sveriges förmåga att dela information om cyberhot och öka användningen av MISP. Genom att skapa mötesplatser för samverkan mellan olika aktörer bidrar NCSC till att fler organisationer kan dela med sig av, och dra nytta av, relevant cyberhotsinformation.
– MISP-dagen visar vilken styrka som finns när vi samlas och delar erfarenheter. Det är så vi bygger ett robust ekosystem för informationsdelning, genom att lära av varandra, bidra med kunskap och utvecklas gemensamt. När vi arbetar tillsammans blir vi också mer motståndskraftiga, säger Daniel Tourde, enhetschef vid NCSC som var med och arrangerade dagen.